Domain grundmodell.de kaufen?
Wir ziehen mit dem Projekt
grundmodell.de um.
Sind Sie am Kauf der Domain
grundmodell.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain grundmodell.de kaufen?
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **

Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
Paul Wolff Mülltonnenbox 123 EinstiegsmodellMit der Paul Wolff Mülltonnenbox 123 sichern Sie sich beste Qualität zum günstigen Preis. Das Einstiegsmodell unter den großen Mülltonnen- und Aschentonneboxen ist ausgesprochen langlebig, sehr hochwertig ausgestattet - pulverbeschichtete, ..1472,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Paul Wolff Mülltonnenbox 243 EinstiegsmodellMit der neuen Paul Wolff Mülltonnenbox 243 sichern Sie sich beste Qualität zum günstigen Preis. Die besonders beliebte Mülltonnen- und Aschentonnenbox überzeugt mit ihrer extrem langen Lebensdauer, Ausstattungselementen der Oberklasse ( ..1672,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Paul Wolff Mülltonnenbox 122 EinstiegsmodellMit der neuen Paul Wolff Mülltonnenbox 122 sichern Sie sich beste Qualität zum günstigen Preis. Die Aschentonnenbox überzeugt durch eine extrem lange Lebensdauer, Ausstattungselemente aus der Oberklasse ( pulverbeschichtete, verzinkte Türen und ..1099,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
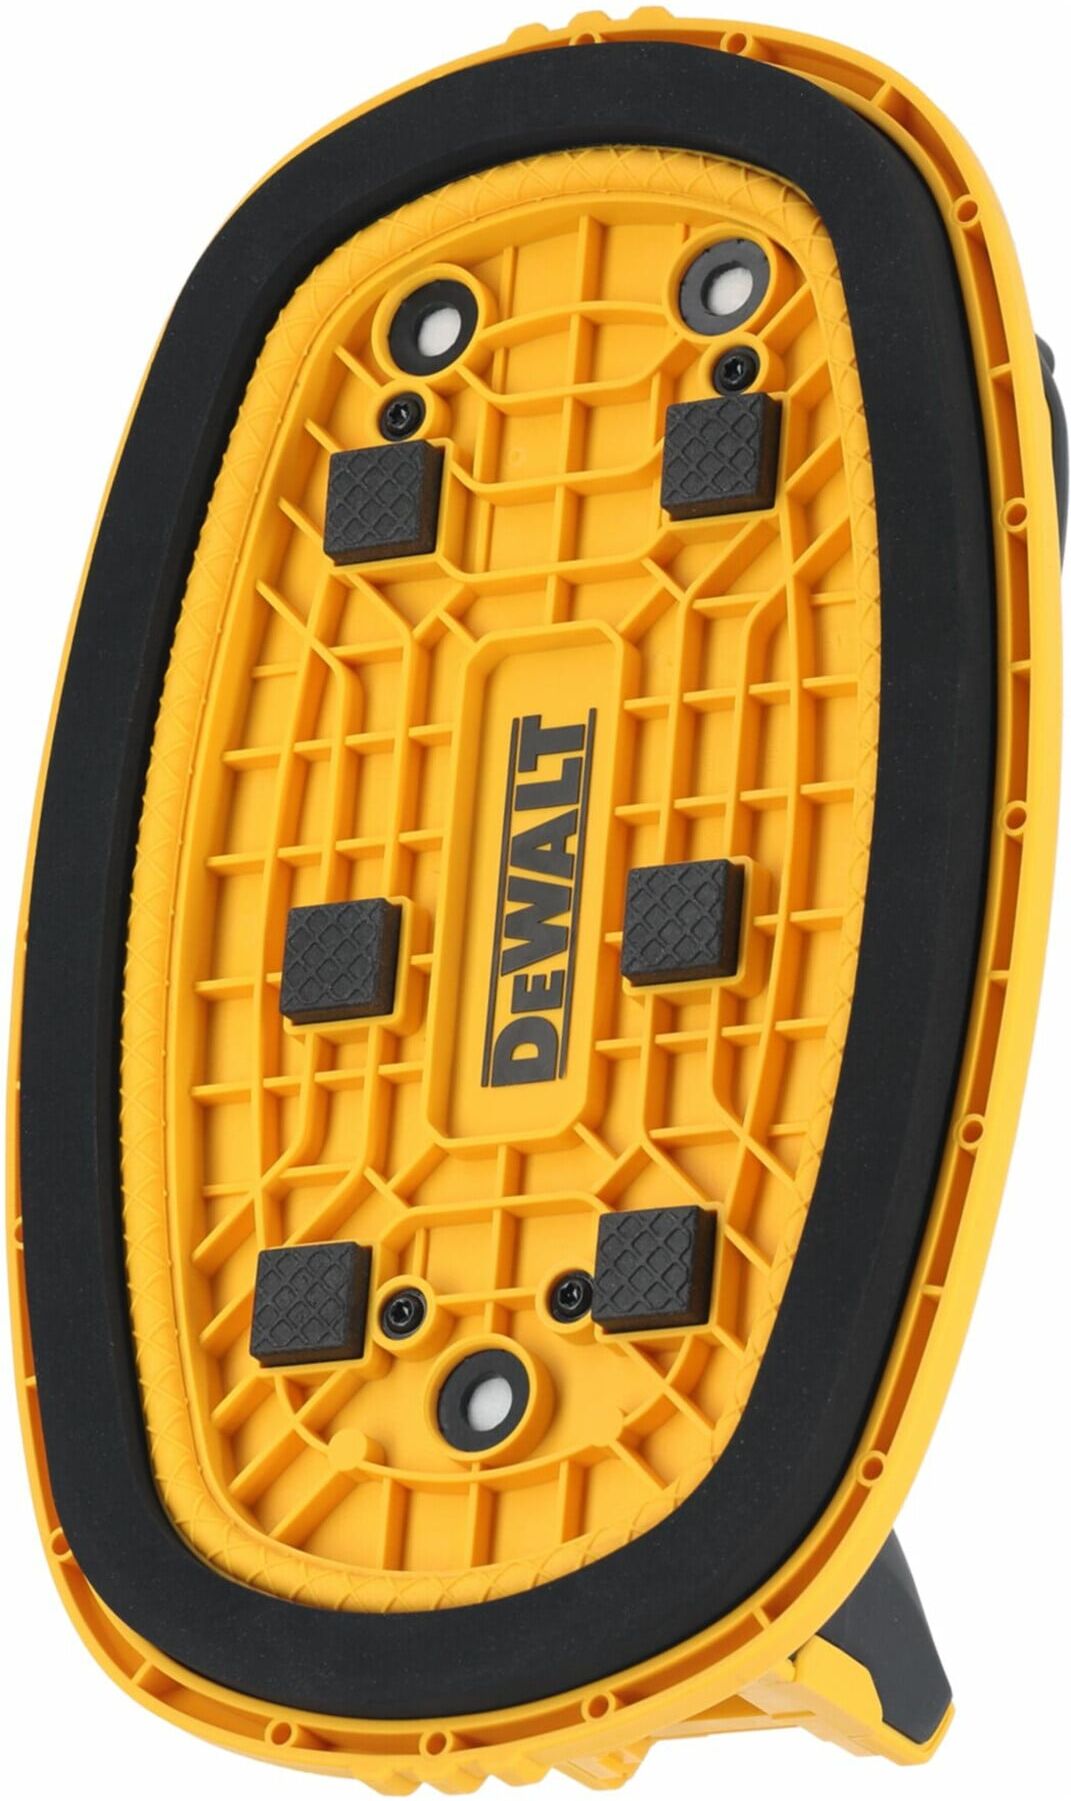
DEWALT Vakuum-Heber Basisvariante 18V XR (DCE590N-XJ)Eigenschaften • Kabelloser, leistungsstarker 18V XR Vakuumheber für ein rückenschonendes und sicheres Heben und Platzieren einer Vielzahl von Materialien\n• Bis zu 120kg Hebekraft – sowohl in senkrechten als auch in waagerechten Ebenen\n• Digitales Manometer – Dichtungsdruck wird überwacht und automatisch wiederhergestellt\n• Leistungsstarke Vakuumpumpe und gummierte Schaumstoffdichtung\n• Echte Einhandbedienung, nutzerfreundliche Positionierung der Anzeige und hochwertige Ergonomie\n• Exklusives Design mit hohen Laufzeiten mit den Akkus der DEWALT 18V XR Akku-Plattform\n• Ideal zum Tragen und zur Handhabung verschieder Baumaterialien, darunter glatte, semi-poröse und strukturierte Oberflächen Lieferumfang • Basisvariante ohne Akku. Lieferumfang: \n• DEWALT 18V XR Vakuum-Heber Basisvariante ohne Akku \n• Garantieumfang: DEWALT Garantie: 1 Jahr (DCE590N-XJ)301,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
"Was ist die Ursprungsversion dieses Liedes oder dieser Geschichte?" "Wo findet man die Ursprungsversion dieses Kunstwerks?"
Die Ursprungsversion dieses Liedes oder dieser Geschichte ist die erste bekannte Version, die veröffentlicht wurde. Die Ursprungsversion eines Kunstwerks kann in Archiven, Bibliotheken oder Museen gefunden werden, wo die ursprüngliche Version aufbewahrt wird. Es ist wichtig, die Ursprungsversion eines Kunstwerks zu studieren, um seine Geschichte und Entwicklung besser zu verstehen. **
Was ist die Ursprungsversion dieses Musikstücks?
Die Ursprungsversion dieses Musikstücks ist die Originalaufnahme oder Komposition, die als erste Version des Songs veröffentlicht wurde. Diese Version dient oft als Referenzpunkt für spätere Coverversionen oder Remixe. Die Ursprungsversion kann von verschiedenen Künstlern oder Bands stammen. **
Was ist die Ursprungsversion dieses Kunstwerks?
Die Ursprungsversion dieses Kunstwerks ist eine Skulptur aus Ton, die vom Künstler in seinem Atelier modelliert wurde. Anschließend wurde sie in einem Ofen gebrannt und mit Farbe bemalt. Diese Version dient als Grundlage für eventuelle Reproduktionen oder Weiterentwicklungen des Werks. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
Analyse der automatisierten Rootkit-Erkennungsmethoden, Taschenbuch von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7Analyse Der Automatisierten Rootkit-erkennungsmethoden, Taschenbuch Von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7, Seitenanzahl: 9649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Paul Wolff Mülltonnenbox 242 EinstiegsmodellMit der neuen Paul Wolff Mülltonnenbox 242 sichern Sie sich beste Qualität zum günstigen Preis. Das Einstiegsmodell überzeugt mit einer extrem langen Lebensdauer, Ausstattungselementen der Oberklasse ( duplexpulverbeschichtete Türen und Deckel) ..1187,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Paul Wolff Mülltonnenbox 123 EinstiegsmodellMit der Paul Wolff Mülltonnenbox 123 sichern Sie sich beste Qualität zum günstigen Preis. Das Einstiegsmodell unter den großen Mülltonnen- und Aschentonneboxen ist ausgesprochen langlebig, sehr hochwertig ausgestattet - pulverbeschichtete, ..1472,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Paul Wolff Mülltonnenbox 243 EinstiegsmodellMit der neuen Paul Wolff Mülltonnenbox 243 sichern Sie sich beste Qualität zum günstigen Preis. Die besonders beliebte Mülltonnen- und Aschentonnenbox überzeugt mit ihrer extrem langen Lebensdauer, Ausstattungselementen der Oberklasse ( ..1672,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Paul Wolff Mülltonnenbox 122 EinstiegsmodellMit der neuen Paul Wolff Mülltonnenbox 122 sichern Sie sich beste Qualität zum günstigen Preis. Die Aschentonnenbox überzeugt durch eine extrem lange Lebensdauer, Ausstattungselemente aus der Oberklasse ( pulverbeschichtete, verzinkte Türen und ..1099,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
DEWALT Vakuum-Heber Basisvariante 18V XR (DCE590N-XJ)Eigenschaften • Kabelloser, leistungsstarker 18V XR Vakuumheber für ein rückenschonendes und sicheres Heben und Platzieren einer Vielzahl von Materialien\n• Bis zu 120kg Hebekraft – sowohl in senkrechten als auch in waagerechten Ebenen\n• Digitales Manometer – Dichtungsdruck wird überwacht und automatisch wiederhergestellt\n• Leistungsstarke Vakuumpumpe und gummierte Schaumstoffdichtung\n• Echte Einhandbedienung, nutzerfreundliche Positionierung der Anzeige und hochwertige Ergonomie\n• Exklusives Design mit hohen Laufzeiten mit den Akkus der DEWALT 18V XR Akku-Plattform\n• Ideal zum Tragen und zur Handhabung verschieder Baumaterialien, darunter glatte, semi-poröse und strukturierte Oberflächen Lieferumfang • Basisvariante ohne Akku. Lieferumfang: \n• DEWALT 18V XR Vakuum-Heber Basisvariante ohne Akku \n• Garantieumfang: DEWALT Garantie: 1 Jahr (DCE590N-XJ)301,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Türhaftmagnet 115830 Grundmodell<h3>Türhaftmagnet 115830 mit 490 N Haltekraft</h3> <p>Der <strong>Hekatron Türhaftmagnet 115830 </strong>ohne Befestigungsplatte mit rückseitiger Verschraubung<strong> </strong>hat<strong> </strong>eine hohe <strong>Haltekraft von 490 N</strong> . Der Türhaftmagnet ermöglicht das exakte Feststellen bis zu einem Winkel von 180° und eignet sich besonders für den Einsatz in Örtlichkeiten mit hohem Publikumsverkehr wie zum Beispiel in Sportstätten oder in rauen Umgebungen wie zum Beispiel Industriegebäuden. Die Eingangsspannung beträgt 24 V DC.<br />Elektromechanische Türhaftmagnete werden zur Offenhaltung von Feuerschutztüren verwendet. Durch die Kopplung mit dem Rauchmeldesystem kann im Brandfall der Haltestrom abgeschaltet werden. Der Türschließer kann die Tür schließen. Angesteuert werden Türhaftmagnete über die Rauchschaltzrentale RSZ 7 oder in die R-Gleitschienen integrierten Rauchmeld...55,56 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
"Was ist die Ursprungsversion dieses Liedes oder dieser Geschichte?" "Wo findet man die Ursprungsversion dieses Kunstwerks?"
Die Ursprungsversion dieses Liedes oder dieser Geschichte ist die erste bekannte Version, die veröffentlicht wurde. Die Ursprungsversion eines Kunstwerks kann in Archiven, Bibliotheken oder Museen gefunden werden, wo die ursprüngliche Version aufbewahrt wird. Es ist wichtig, die Ursprungsversion eines Kunstwerks zu studieren, um seine Geschichte und Entwicklung besser zu verstehen. **
-
Was ist die Ursprungsversion dieses Musikstücks?
Die Ursprungsversion dieses Musikstücks ist die Originalaufnahme oder Komposition, die als erste Version des Songs veröffentlicht wurde. Diese Version dient oft als Referenzpunkt für spätere Coverversionen oder Remixe. Die Ursprungsversion kann von verschiedenen Künstlern oder Bands stammen. **
-
Was ist die Ursprungsversion dieses Kunstwerks?
Die Ursprungsversion dieses Kunstwerks ist eine Skulptur aus Ton, die vom Künstler in seinem Atelier modelliert wurde. Anschließend wurde sie in einem Ofen gebrannt und mit Farbe bemalt. Diese Version dient als Grundlage für eventuelle Reproduktionen oder Weiterentwicklungen des Werks. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.